Zafiyet Taraması (Vulnerability Scan)
İç ağ, dış yüzey, bulut ve uygulama; hepsinde kesintisiz zafiyet taraması. Bulgular CVSS'e göre sıralanır, kapatılana kadar takip edilir; PCI-DSS ASV taraması da bu kapsamda yürütülür.
Neler sunuyoruz
Harici saldırı yüzeyinizin ve dahili ağınızın kapsamlı taraması; sistemlerdeki, uygulamalardaki, yapılandırmalardaki ve açık servislerdeki zafiyetlerin belirlenmesi.
Her zafiyet, CVSS'nin yanı sıra bağlamsal faktörler (istismar edilebilirlik, varlık kritikliği, maruziyet) ile puanlanır ve önceliklendirilir; ekibiniz gürültüye değil, gerçek riske odaklanır.
Belirli dönemlerde yapılan taramanın ötesine geçiyoruz. Kesintisiz tarama sayesinde yeni bir açık, duyurulmasından aylar sonra değil birkaç saat sonra önünüzde olur.
Her zafiyeti kapanana kadar takip ediyoruz. Düzeltmeyi, yamayı ya da yapılandırma değişikliğini isterseniz biz uyguluyoruz.
PCI-DSS uyumluluğu için Onaylı Tarama Kuruluşu (ASV) tarafından yapılan üç aylık harici taramalar; uyumlu raporlar, iyileştirme desteği ve QSA programınız için kanıt saklama hizmeti.
Yönetim kuruluna doğrudan sunulabilecek raporlar: açıkların seyri, kritik risk sayıları ve kapatma hızının iş diliyle özeti.
Nasıl çalışıyor
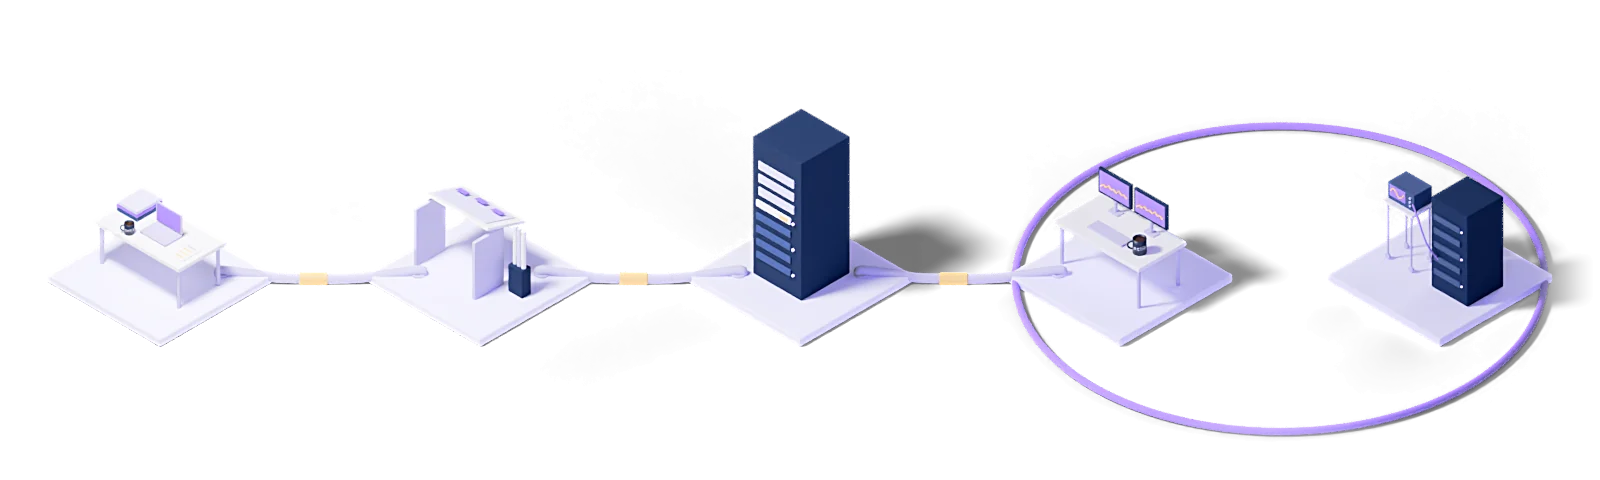
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Bu hizmetin kavramları
- Sızma testi
- Bir sistemin güvenlik açıklarının, gerçek bir saldırganın yöntemleriyle kontrollü olarak sınanması.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
Sızma Testi (Pentest) Nedir? Türleri ve Aşamaları
7 dk okumaExploit Nedir? Zero-day, Exploit Kit ve Korunma Yolları
4 dk okumaPHP2Shell: Kritik PHP Açıkları İçin 5 Adımlık Kontrol Listesi
6 dk okumaSiber Güvenlik Kanunu Kapsamında mısınız? 15 Kritik Altyapı Sektörü
4 dk okumaFidye Yazılımı Kurtarma Planı: Değiştirilemez Yedek ve Journal ile Geri Sarma
3 dk okumaISO 27001 Belgelendirme Süreci Gerçekte Ne Kadar Sürer?
3 dk okumaPort Nedir? Port Numaraları ve Port Güvenliği
6 dk okumaYama Yönetimi (Patch Management) Nedir? Güncellemeden Farkı
6 dk okumaSiber Güvenlik Nedir? Türleri, Tehditler ve Temel Önlemler
7 dk okumaSQL Injection (SQLi) Nedir? Türleri ve Nasıl Önlenir?
7 dk okumaXSS (Cross-Site Scripting) Nedir? Türleri ve Korunma
7 dk okuma01Zafiyet taraması ile sızma testi arasındaki fark ne?
Tarama otomatik ve sürekli: olası açıkları listeler, CVSS'e göre sıralar ve kapanana kadar takip eder. Sızma testi ayrı bir çalışma: yazılı izinle, belirli bir kapsamda, açıkların gerçekten istismar edilip edilemediğini elle doğrular. Biri diğerinin yerine geçmez; tarama aradaki dönemi kapatır, test belirli aralıklarla yapılır.
02Tarama ne sıklıkla yapılmalı?
İnternete açık sistemlerde haftalık, iç sistemlerde aylık yaygın kurgu. PCI-DSS gibi düzenlemeler üç aylık asgari istiyor ama üç ay, bir açığın istismar edilmesi için çok uzun bir süre.
03Kimlik doğrulamalı tarama neden daha iyi?
Çünkü dışarıdan görünen yüzey, sistemdeki açıkların küçük bir kısmı. Kimlik doğrulamalı tarama kurulu paket sürümlerini ve yapılandırmayı görebiliyor; doğrulamasız tarama tahmin yürütüyor ve hem yanlış pozitif hem yanlış negatif üretiyor.
04Yüzlerce bulgu çıktı, nereden başlayacağız?
Puanla değil bağlamla. İnternete açık mı, istismar kodu dolaşıyor mu, üzerinde hassas veri var mı; bu üçü sıralamayı belirliyor. Bağlamsız bir CVSS listesi, kimsenin başlayamadığı bir liste oluyor.
05Yanlış pozitifleri ayıklıyor musunuz?
Evet, doğrulama adımı raporun parçası. Doğrulanmamış bir bulgu listesi ekibin güvenini hızla kaybediyor; bir kez boşa iş yaptırdığında sonraki raporlar da okunmuyor.
06Kapatma sürelerini takip ediyor musunuz?
Evet. Her bulgunun açılış tarihi, sahibi ve hedef kapanış tarihi izleniyor; kapanmayanlar yaşlanma raporunda görünüyor. Ölçülmeyen bir kapatma süreci pratikte durmuş demektir.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin