Güvenlik Operasyonları (SOC)
Tam yönetilen 7/24 Güvenlik Operasyon Merkezi (SOC) hizmeti: sürekli tehdit izleme, tespit, sınıflandırma ve müdahale. Güvenliğiniz her an izleniyor.
Neler sunuyoruz
Sertifikalı güvenlik analistleri tarafından sunulan; ekibinizin bir uzantısı gibi hareket eden kesintisiz izleme, tehdit tespiti ve olay müdahalesi.
Endpoint, ağ ve bulut tarafında yapay zekâ destekli tehdit avı ve korelasyon. Tehdidin sistemde kaldığı süreyi (dwell time) kısaltmak için hızlı sınıflandırma, kapsama alma ve temizleme.
Her uyarı uzman analistler tarafından incelenir. Yanlış alarmlar filtrelenir, gerçek tehditler ise tam bağlam, kritiklik derecesi ve önerilen aksiyonla birlikte iletilir.
SIEM kurulumu, optimizasyonu ve yönetimi; log kaynaklarınızın SOC merkezinize anlamlı ve uygulanabilir istihbarat beslemesini sağlarız.
Tehdit ortamı, olay trendleri, temel riskler ve önerilen güvenlik iyileştirmeleri hakkında her ay yönetim kuruluna sunulmaya hazır raporlar.
Bir ihlal gerçekleştiğinde hızla kontrol altına alıyor ve derinlemesine inceliyoruz. Kök neden analizi, kanıtların korunması ve uzman ekiplerle kurtarma koordinasyonu.
Nasıl çalışıyor
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
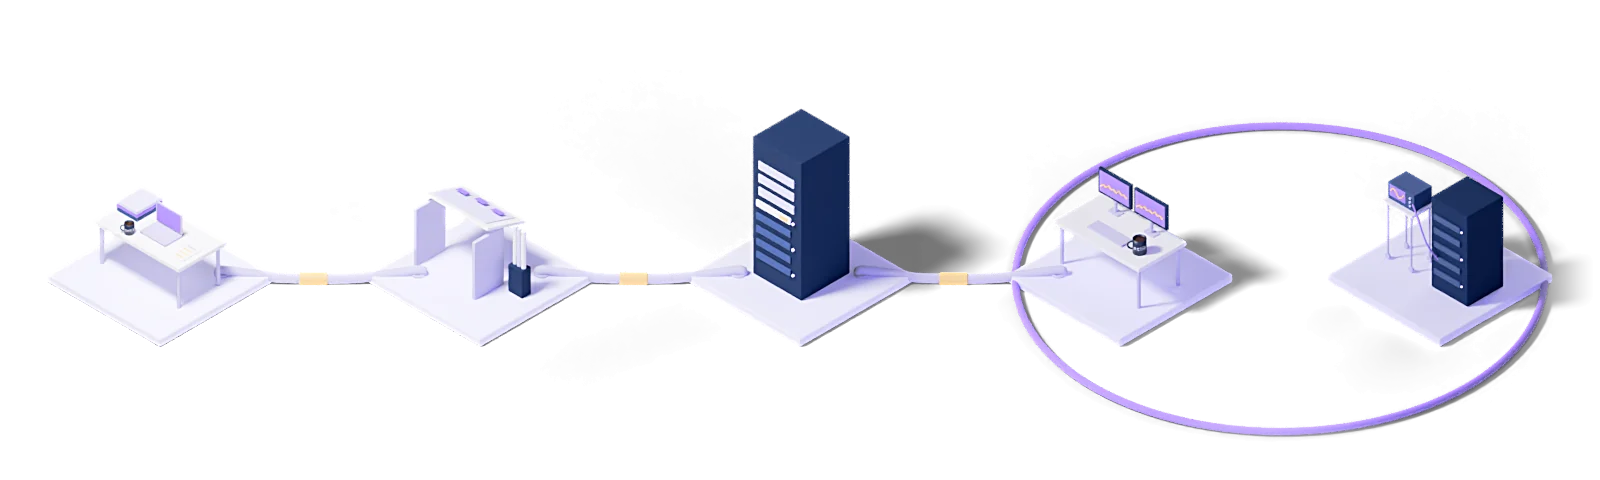
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Bu hizmetin kavramları
- Siber güvenlik
- Bilgi sistemlerinin, ağların ve verinin saldırıya karşı korunması.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
Siber Güvenlik Nedir? Türleri, Tehditler ve Temel Önlemler
7 dk okumaExploit Nedir? Zero-day, Exploit Kit ve Korunma Yolları
4 dk okumaPHP2Shell: Kritik PHP Açıkları İçin 5 Adımlık Kontrol Listesi
6 dk okumaPhishing (Oltalama) Nedir? Türleri ve Korunma Yolları
7 dk okumaSosyal Mühendislik Nedir? Saldırı Türleri ve Önlemler
7 dk okumaMalware (Zararlı Yazılım) Nedir? Türleri, Trojan ve Korunma
7 dk okumaFidye Yazılımı (Ransomware) Nedir? Nasıl Korunulur?
7 dk okumaFidye Yazılımı Kurtarma Planı: Değiştirilemez Yedek ve Journal ile Geri Sarma
3 dk okumaSiber Güvenlik Kanunu Kapsamında mısınız? 15 Kritik Altyapı Sektörü
4 dk okumaLog Saklama Süreleri: Hangi Kayıt Ne Kadar Tutulmalı?
3 dk okumaFidye Yazılımında Mağdur Şirket Neden KVKK Cezası Aldı?
5 dk okumaVeri İhlali Bildiriminde 72 Saat Hazırlığı Nasıl Kurulur?
5 dk okumaSIEM ve SOC Nedir? Farkları ve Birlikte Nasıl Çalışırlar?
7 dk okumaLog Nedir? Log Kaydı, Log Yönetimi ve Saklama
6 dk okumaUç Nokta (Endpoint) Güvenliği Nedir? Antivirüs, EDR ve XDR
6 dk okumaVeri Zehirlenmesi (Data Poisoning) Nedir, Nasıl Önlenir?
8 dk okumaBrute Force (Kaba Kuvvet) Saldırısı Nedir, Nasıl Önlenir?
8 dk okuma01Güvenlik operasyonları merkezi hizmeti neyi kapsıyor?
Kayıt toplama, korelasyon, uyarı önceliklendirme, ilk müdahale ve olay yönetimi. Kapsam, izlenen kaynakların listesiyle tanımlanıyor; listede olmayan bir sistemden gelen bir saldırı görünmüyor.
02Yanlış alarm yükünü nasıl azaltıyorsunuz?
Kural ayarlaması ve ortama özgü temel davranışın öğrenilmesiyle. İlk haftalar gürültülü geçiyor, çünkü neyin normal olduğu daha bilinmiyor; ayar yapılmazsa ekip uyarıları okumayı bırakıyor ve gerçek olay o gürültünün içinde kayboluyor.
03Bir olay tespit edildiğinde ne oluyor?
Doğrulama, önceliklendirme, kapsama alma ve bildirim; hepsi tanımlı bir el kitabına göre. Kimin ne zaman haberdar edileceği ve hangi yetkinin kimde olduğu önceden yazılı; olay anında bunlar tartışılmıyor.
04Kayıtlar ne kadar süre saklanıyor?
Mevzuatın öngördüğü asgari süre esas alınıyor, üzerine soruşturma ihtiyacı ekleniyor. Kısa saklama ucuz ama bir olayın ne zaman başladığını göstermeye yetmiyor; saldırıların çoğu haftalar önce başlıyor.
05KVKK veri ihlali bildirimi konusunda destek veriyor musunuz?
Teknik tarafta evet: neyin, ne zaman, hangi kapsamda etkilendiğini ortaya koyan zaman çizelgesi ve kanıt derlemesi. Bildirim kararı ve hukuki değerlendirme sizde ve hukuk danışmanınızda kalıyor.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin