Ağ Güvenliği (Network Security)
Yeni nesil güvenlik duvarı yönetimi, ağ segmentasyonu, sıfır güven (zero-trust) mimarisi ve sürekli trafik analizi; tüm yapınızdaki her paketi koruyoruz.
Neler sunuyoruz
Şirket içi, bulut ve hibrit ağınızda NGFW çözümünü tasarlıyor, kuruyor ve 7/24 izleme ile politika yönetimini üstleniyoruz.
Yanal hareketleri kısıtlamak için ağınızı güvenli bölgelere ayırıyoruz. İş yükü seviyesindeki mikro-segmentasyon, bir segment ihlal edilse bile diğerleri korunuyor.
Hiçbir kullanıcı veya cihazın varsayılan olarak güvenilmediği; sürekli doğrulama ve en az yetki (least-privilege) erişimini zorunlu kılan bir sıfır güven ağ modeli tasarlıyor ve uyguluyoruz.
Yerleşik güvenlik kontrollerine sahip SD-WAN çözümlerini devreye alıyor ve hibrit çalışanlar için ağ performansından veya görünürlüğünden ödün vermeden güvenli uzaktan erişim sağlıyoruz.
Anomalileri, yanal hareketleri, veri sızdırma girişimlerini ve politika ihlallerini gerçek zamanlı olarak tespit etmek için ağ trafiği akışlarının sürekli analizi.
Mevcut ağ güvenliği duruşunuzun kapsamlı incelemesi; boşlukların, hatalı yapılandırmaların ve zafiyetlerin önceliklendirilmiş iyileştirme önerileriyle birlikte belirlenmesi.
Nasıl çalışıyor
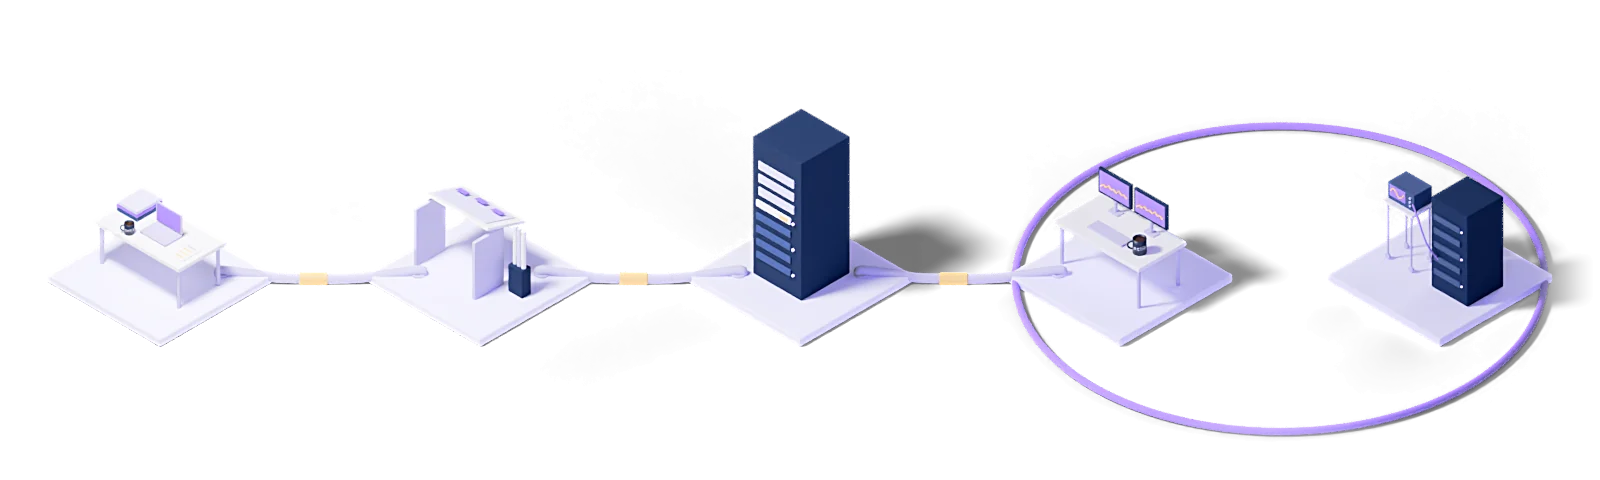
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Kimler kullanıyor
Ağ Güvenliği (Network Security) hizmetini birlikte yürüttüğümüz sektörler.
Bu hizmette kullandığımız teknolojiler
Bu hizmetin kavramları
- Ağ güvenliği
- Bir ağ üzerindeki verilerin ve sistemlerin yetkisiz erişim, saldırı ve kötü amaçlı yazılıma karşı korunması.
- Güvenlik duvarı (firewall)
- Ağ trafiğini tanımlı kurallara göre denetleyen ve yetkisiz erişimi engelleyen sistem.
- Proxy Server
- İstemci ile hedef sunucu arasında aracılık eden sunucu.
- VPN
- Genel bir ağ üzerinden şifreli ve özel bir bağlantı kuran teknoloji.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
Reliability Friday 10: Bandwidth %30'dayken Firewall Neden Packet Drop Yapar?
3 dk okumaAğ Güvenliği (Network Security) Nedir? Katmanlar ve Önlemler
7 dk okumaFirewall (Güvenlik Duvarı) Nedir? Türleri, NGFW ve DMZ
7 dk okumaVPN Nedir, Nasıl Çalışır? Kurumsal VPN ve ZTNA
8 dk okumaİntranet Nedir? İnternet ve Ekstranetten Farkı, Nasıl Kurulur?
5 dk okumaOSI Katmanları Nedir? 7 Katmanlı OSI Modeli ve TCP/IP ile Farkı
5 dk okumaGateway (Ağ Geçidi) Nedir? Router'dan Farkı ve Türleri
4 dk okumaDDoS Saldırısı Nedir? Türleri, Botnet ve Korunma Yolları
7 dk okumaProxy Nedir, Ne İşe Yarar? Forward ve Reverse Proxy
6 dk okumaPort Nedir? Port Numaraları ve Port Güvenliği
6 dk okumaSiber Güvenlik Kanunu Kapsamında mısınız? 15 Kritik Altyapı Sektörü
4 dk okumaFidye Yazılımı Kurtarma Planı: Değiştirilemez Yedek ve Journal ile Geri Sarma
3 dk okumaLog Saklama Süreleri: Hangi Kayıt Ne Kadar Tutulmalı?
3 dk okumaSD-WAN Nedir, Ne İşe Yarar? MPLS'ten Farkı
6 dk okumaLAN Nedir? LAN, WAN ve MAN Arasındaki Fark
6 dk okumaSiber Güvenlik Nedir? Türleri, Tehditler ve Temel Önlemler
7 dk okumaRouter (Yönlendirici) Nedir? Modem ve Switch'ten Farkı
7 dk okumaNAT Nedir? Ağ Adresi Çevirisi Türleri, PAT ve CGNAT
8 dk okumaVLAN Nedir? Sanal Yerel Ağ, Trunk ve Access Port
7 dk okumaVPC (Virtual Private Cloud) Nedir? Subnet ve Güvenlik
9 dk okumaBrute Force (Kaba Kuvvet) Saldırısı Nedir, Nasıl Önlenir?
8 dk okuma01Güvenlik duvarı kurallarımız yıllar içinde birikti, temizlenebilir mi?
Evet, ama ölçümle. Kural kullanım sayaçları toplanıyor ve aylardır hiç eşleşmeyen kurallar aday listesine giriyor. Silme kademeli yapılıyor: önce devre dışı bırakma, gözlem süresi, sonra kaldırma, çünkü nadiren çalışan bir kural yılda bir kez gerçekten gerekiyor olabilir.
02Ağ segmentasyonuna nereden başlamalıyız?
Kritik varlıkların bulunduğu bölgeden. Tüm ağı bir seferde bölmek pratikte yürümüyor; önce sunucu ile kullanıcı ağının ayrılması, sonra kritik uygulama bölgesi, sonra kademeli daraltma. Her adımda trafiği önce izleyip sonra kısıtlamak gerekiyor.
03Sıfır güven mimarisi bizim için gerçekçi mi?
Hedef olarak evet, tek seferde geçiş olarak hayır. Kimlik doğrulamanın güçlendirilmesi, cihaz sağlığının erişim şartı hâline getirilmesi ve uygulama bazlı erişim adım adım kuruluyor. Mevcut yapıyı bir gecede değiştiren bir ürün yok.
04Uzaktan erişim için VPN mi, sıfır güven ağ erişimi mi?
VPN kullanıcıyı ağa alıyor; sıfır güven yalnızca gereken uygulamaya. İkincisi yanal hareketi ciddi biçimde kısıtlıyor ama uygulama envanteri ve kimlik altyapısı hazır olmasını gerektiriyor. Geçiş genelde ikisinin bir süre birlikte çalışmasıyla oluyor.
05Kural değişikliklerini kim onaylıyor?
Değişiklik süreci sizin onay akışınıza bağlanıyor. Her kural değişikliği gerekçesi, talep edeni ve onaylayanıyla kayda giriyor: denetimde en sık sorulan şey kuralın kendisi değil, neden konduğu.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin