Kimlik Yönetimi (Identity Management)
IAM, PAM, SSO ve MFA: dört katman tek çözümde. Kimin neye eriştiğini kontrol ediyor, kullanıcı yaşam döngüsünü otomatikleştiriyor ve ihlallerin çoğuna neden olan kimlik risklerini ortadan kaldırıyoruz.
Neler sunuyoruz
IAM düzenini baştan sona biz kuruyoruz: hesap açma, rol tabanlı erişim, düzenli erişim incelemeleri ve işe girişten çıkışa kadar yaşam döngüsü otomasyonu.
Ayrıcalıklı hesaplar sistemlerinizdeki en riskli kimlik bilgileridir; onları koruyup kontrol altında tutuyoruz. Yönetici ve servis hesapları için oturum kaydı, just-in-time erişim ve parola kasası.
Güvenli erişimi basitleştirmek için uygulama yapınızda SSO'yu yaygınlaştırıyor ve her yerde MFA (Çok Faktörlü Kimlik Doğrulama) uyguluyor; kullanıcı deneyimini bozmadan kimlik bilgisi tabanlı saldırı vektörlerini ortadan kaldırıyoruz.
AD/Entra ID kurulumunuzu denetliyor, temizliyor ve yönetiyor; eski hesapları kaldırıyor, grup politikalarını uyguluyor ve dizininizin güvenilir, doğru bir kimlik kaynağı olmasını sağlıyoruz.
İşe girişteki ilk yetkilendirmeden rol değişikliklerine, oradan çıkışa kadar kullanıcı yaşam döngüsünü otomatikleştiriyoruz. Kimin neye erişebildiği, o kişinin o günkü göreviyle birlikte değişir.
Gereksiz izinleri, atıl hesapları ve politika ihlallerini işaretleyen düzenli otomatik erişim incelemeleri. Tüm kullanıcı kitlenizde least privilege ilkesini sürdürüyoruz.
Nasıl çalışıyor
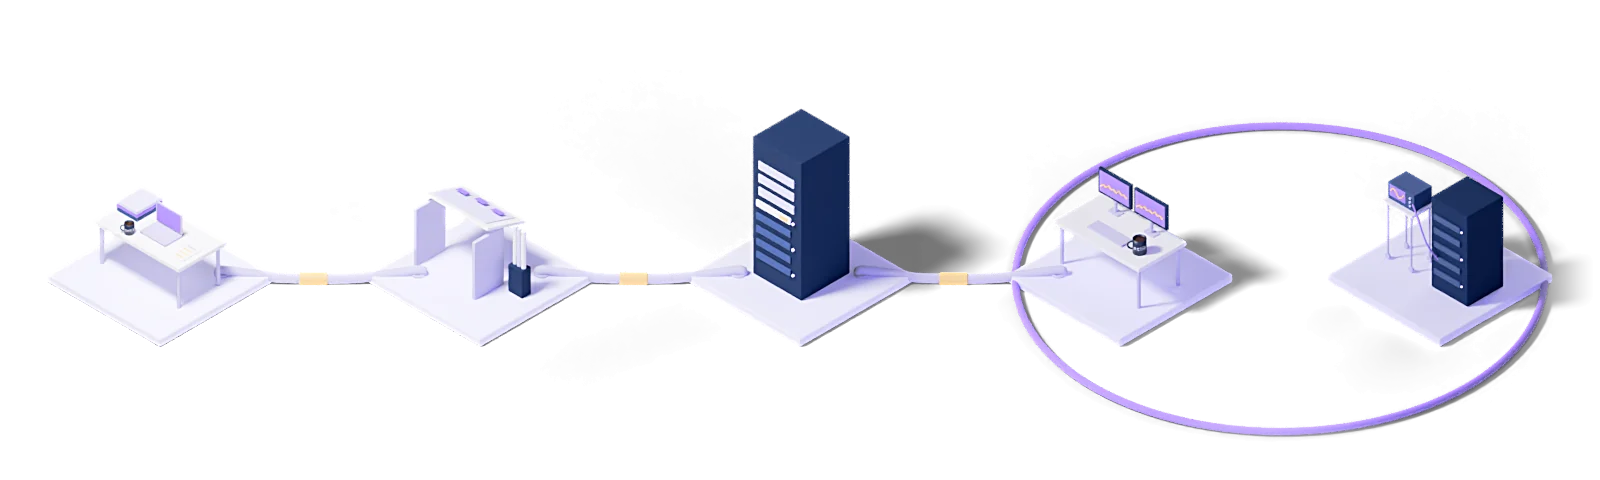
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Kimler kullanıyor
Kimlik Yönetimi (Identity Management) hizmetini birlikte yürüttüğümüz sektörler.
Bu hizmette kullandığımız teknolojiler
Bu hizmetin kavramları
- Active Directory
- Microsoft'un geliştirdiği dizin hizmeti.
- Zero Trust
- Ağ içinde olmanın güven anlamına gelmediği güvenlik modeli.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
IAM (Kimlik ve Erişim Yönetimi) Nedir? PAM ve SSO
8 dk okumaMFA ve 2FA Nedir? İki ve Çok Faktörlü Kimlik Doğrulama
8 dk okumaSaaS Nedir? Örnekleri, Avantajları ve SaaS Entegrasyonu
5 dk okumaISO 27001 Belgelendirme Süreci Gerçekte Ne Kadar Sürer?
3 dk okumaLog Saklama Süreleri: Hangi Kayıt Ne Kadar Tutulmalı?
3 dk okumaSiber Güvenlik Kanunu Kapsamında mısınız? 15 Kritik Altyapı Sektörü
4 dk okumaFidye Yazılımında Mağdur Şirket Neden KVKK Cezası Aldı?
5 dk okumaSiber Güvenlik Nedir? Türleri, Tehditler ve Temel Önlemler
7 dk okumaKurumsal E-posta Nedir? Yönetimi ve Güvenliği
7 dk okumaPhishing (Oltalama) Nedir? Türleri ve Korunma Yolları
7 dk okumaSosyal Mühendislik Nedir? Saldırı Türleri ve Önlemler
7 dk okumaAI Agent Nedir? Agentic AI ve Yapay Zekâ Ajanları
8 dk okumaMCP (Model Context Protocol) Nedir? MCP Server ve Güvenliği
7 dk okumaBrute Force (Kaba Kuvvet) Saldırısı Nedir, Nasıl Önlenir?
8 dk okuma01Çoklu oturum açma (SSO) kurmak ne kadar sürüyor?
Uygulama sayısına ve protokol desteğine bağlı. SAML ya da OIDC destekleyen modern uygulamalar günler içinde bağlanıyor; eski uygulamalar için middleware gerekebiliyor. Envanter çıkarıldıktan sonra gerçekçi bir takvim veriliyor.
02Çok faktörlü doğrulamayı nereden başlatmalıyız?
Yönetici hesaplarından ve uzaktan erişimden. En yüksek riskli iki yüzey bunlar ve kullanıcı sayısı az olduğu için direnç de düşük oluyor. Sonra kademeli olarak tüm kullanıcılara yayılıyor.
03SMS ile doğrulama yeterli mi?
Hiç yoktan iyi ama en zayıf yöntem: SIM değiştirme saldırısına açık. Uygulama tabanlı kod ya da donanım anahtarı öneriliyor; yönetici hesaplarında donanım anahtarı tercih edilmeli.
04İşten ayrılan çalışanın erişimleri ne kadar sürede kapanıyor?
Kimlik kaynağı insan kaynakları sistemine bağlandığında dakikalar içinde. Bağlı değilse süreç elle yürüyor ve gecikme kaçınılmaz; ayrılmış çalışanın açık kalan hesabı denetimlerde en sık çıkan bulgulardan.
05Ayrıcalıklı hesapları nasıl yönetiyorsunuz?
Kasada saklama, oturum kaydı, zaman sınırlı yetki yükseltme ve düzenli parola döndürme. Kalıcı yönetici yetkisi yerine gerektiğinde alınan geçici yetki esas alınıyor.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin