Uygulama Güvenliği (WAF)
Uygulama katmanı güvenliği. Web uygulama güvenlik duvarı kurulumu, kural ayarı, API koruması ve yanlış pozitiflerin üretimi engellemeden ayıklanması.
Neler sunuyoruz
Web uygulama güvenlik duvarının konumlandırılması, SSL sonlandırma ve trafik akışının uygulamayı etkilemeden kurulması.
Kuralların önce izleme modunda çalıştırılması, gerçek trafikle yanlış pozitiflerin ayıklanması ve ardından engelleme moduna geçilmesi. Ters sıra, üretimi durdurur.
REST ve GraphQL uç noktalarında şema doğrulama, rate limiting ve kötüye kullanım tespiti. API trafiği web trafiğinden farklı bir koruma profili ister.
Enjeksiyon, bozuk kimlik doğrulama, güvensiz nesne referansı gibi yaygın uygulama zafiyetlerine karşı kural setinin güncel tutulması.
Engellenen istekler, saldırı tipleri ve kaynak dağılımının raporlanması; olay incelemesi için ham kaydın erişilebilir tutulması.
Uygulama değişikliklerinin WAF kurallarıyla çakışmasının önceden görülmesi ve sürüm çıkışlarının koruma katmanıyla koordine edilmesi.
Nasıl çalışıyor
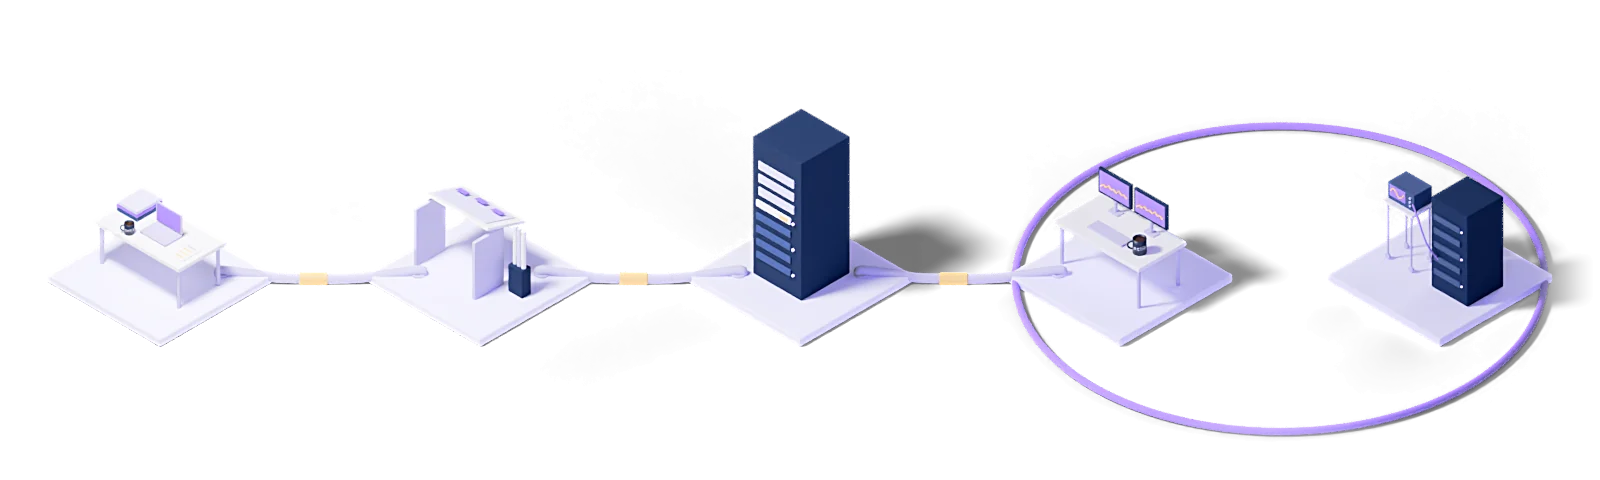
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Kimler kullanıyor
Uygulama Güvenliği (WAF) hizmetini birlikte yürüttüğümüz sektörler.
Bu hizmetin kavramları
- API
- Uygulama programlama arayüzü.
- Web Application Firewall (WAF)
- Web uygulamalarını uygulama katmanı saldırılarına karşı koruyan güvenlik katmanı.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
WAF Nedir? Web Uygulama Güvenlik Duvarı Nasıl Çalışır?
6 dk okumaHTTP Nedir? HTTPS Farkı, Metotlar, Durum Kodları ve HTTP/3
6 dk okumaPHP2Shell: Kritik PHP Açıkları İçin 5 Adımlık Kontrol Listesi
6 dk okumaSiber Güvenlik Kanunu Kapsamında mısınız? 15 Kritik Altyapı Sektörü
4 dk okumaFidye Yazılımı Kurtarma Planı: Değiştirilemez Yedek ve Journal ile Geri Sarma
3 dk okumaLog Saklama Süreleri: Hangi Kayıt Ne Kadar Tutulmalı?
3 dk okumaProxy Nedir, Ne İşe Yarar? Forward ve Reverse Proxy
6 dk okumaFirewall (Güvenlik Duvarı) Nedir? Türleri, NGFW ve DMZ
7 dk okumaDDoS Saldırısı Nedir? Türleri, Botnet ve Korunma Yolları
7 dk okumaSSL Sertifikası Nedir? SSL, TLS ve HTTPS Farkı
8 dk okumaCDN Nedir, Nasıl Çalışır? İçerik Dağıtım Ağı
7 dk okumaAPI Nedir, Ne Demek? REST API, API Gateway ve Güvenliği
8 dk okumaSQL Injection (SQLi) Nedir? Türleri ve Nasıl Önlenir?
7 dk okumaXSS (Cross-Site Scripting) Nedir? Türleri ve Korunma
7 dk okuma01WAF kurmak uygulamamızı yavaşlatır mı?
Ölçülebilir bir gecikme ekliyor, tipik olarak birkaç milisaniye. Asıl risk yavaşlama değil yanlış engelleme; bu yüzden devreye alma önce yalnızca izleme modunda yapılıyor ve gerçek trafik üzerinde yanlış pozitifler ayıklanıyor.
02WAF kod düzeyindeki açıkları kapatır mı?
Hayır, geciktirir. Bilinen saldırı desenlerini engelliyor ama açığın kendisi kodda duruyor. Sanal yama, düzeltme yayınlanana kadar zaman kazandıran bir tedbir; kalıcı çözüm değil.
03Bot trafiğini nasıl ayırıyorsunuz?
Davranış analizi, oran sınırlama ve parmak izi çıkarma birlikte kullanılıyor. Arama motoru tarayıcıları gibi meşru botların engellenmemesi ayrıca yapılandırılıyor; aşırı agresif bot koruması SEO'ya doğrudan zarar verebiliyor.
04DDoS koruması dahil mi?
Uygulama katmanı saldırıları WAF kapsamında. Hacimsel saldırılar için ağ katmanında ayrı bir koruma gerekiyor; ikisi farklı katmanlar ve birlikte planlanıyor.
05API'lerimizi de koruyor mu?
Evet ama ayrı yapılandırma gerekiyor. API trafiği tarayıcı trafiğinden farklı: şema doğrulama, oran sınırlama ve kimlik kontrolü öne çıkıyor. Web için yazılmış kurallar API'de hem eksik hem gürültülü kalıyor.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin