Yedekleme, Replikasyon ve Kurtarma
Yönetilen yedekleme hizmeti (BaaS): yedekleme, replikasyon ve geri dönüş operasyonunu tek elden işletiyoruz. Ölçü aldığınız yedek sayısı değil, geri dönebildiğiniz nokta: her koruma politikası bir RPO hedefine bağlanır ve düzenli geri yükleme testiyle doğrulanır.
Neler sunuyoruz
Her sistem aynı sıklıkta yedeklenmez. Kritik veritabanı dakikalık log yedeğiyle, dosya sunucusu günlük tam yedekle korunur. Katmanlama hem maliyeti hem kurtarma süresini belirler.
Yedek deposunda silinemez ve değiştirilemez saklama, fidye yazılımının en çok hedeflediği katmanı kapatır. Saklama süresi dolmadan hiçbir yönetici hesabı bu veriyi silemez.
Yedek işi başarılı raporlaması, verinin geri geleceği anlamına gelmez. Periyodik olarak rastgele seçilen bir yedekten gerçek geri yükleme yapılır ve süresi ölçülür.
Üç kopya, iki farklı ortam, biri dışarıda; temel kural. Fidye yazılımı çağında buna bir de çevrimdışı ya da değiştirilemez kopya eklenir.
Vergi, KVKK ve sektör düzenlemeleri farklı saklama süreleri dayatır. Politika hukuki gereklilikten türetilir, teknik kolaylıktan değil.
Sessizce başarısız olan yedek, hiç alınmamış yedekten kötüdür. Başarısızlık uyarıya döner, kapsam dışı kalan yeni sunucu raporda görünür.
Nasıl çalışıyor
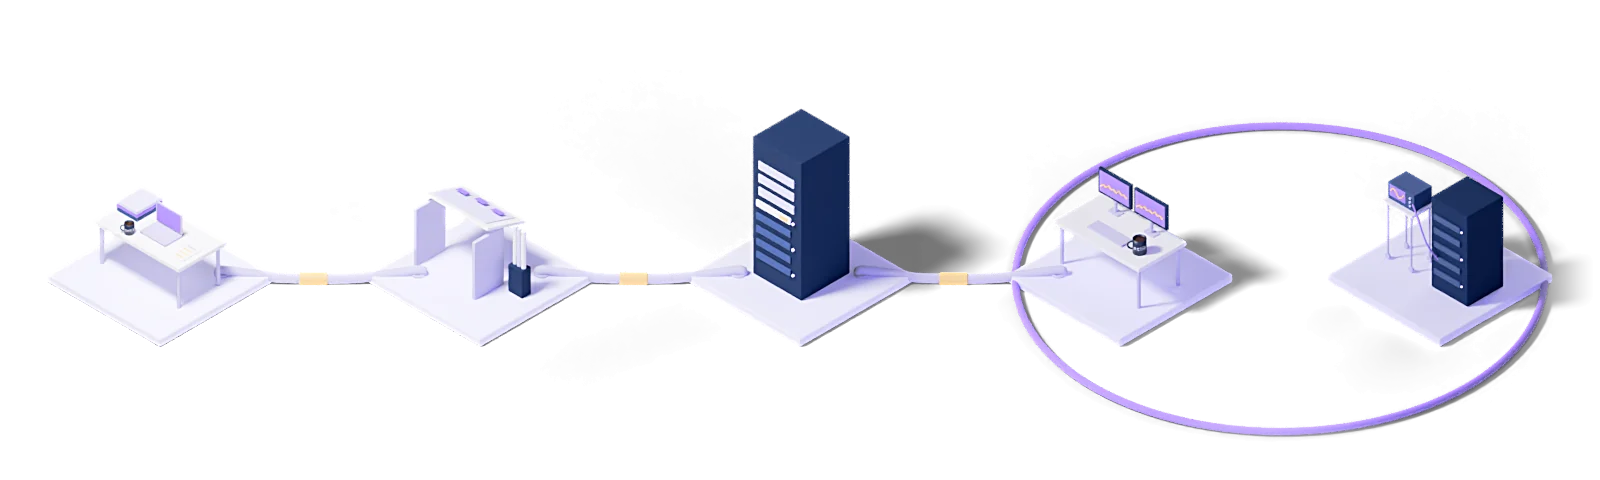
Her iş aynı beş adımdan geçer: mevcut durumu çıkarırız, hedef modeli tasarlarız, kademeli devreye alırız, işletiriz ve ölçüme göre iyileştiririz.
Tespit
Mevcut durumu çıkarır, açıkları ve başarı ölçütlerini yazılı hale getiririz.
Tasarım
Hedef işletim modelini ve gereken araç zincirini kurgularız.
Devreye alma
Kademeli olarak kurar, yapılandırır ve doğrularız.
İşletim
7/24 yönetim; sözleşmeli müdahale süreleri ve önleyici izleme.
İyileştirme
Metrikler, olaylar ve iş ihtiyacındaki değişime göre sürekli iyileştirme.
Her iş, yazılı SLA ile yürür; iyi niyet beyanı değil, taahhüt.
Sizin stack'inizi bilen adanmış mühendisler. Genel amaçlı bir çağrı merkezi katmanı yok.
İki haftada bir servis değerlendirmesi, üç ayda bir yol haritası güncellemesi.
Kimler kullanıyor
Yedekleme, Replikasyon ve Kurtarma hizmetini birlikte yürüttüğümüz sektörler.
Hat durmasın diye sahadaki sistemler yerinde çalışır, yönetim tek merkezden yapılır; yedeklilik hat hat planlanır.
İncele →Finans ve SigortaYetki ayrıştırma, değiştirilemez yedekler ve tek yerden çıkan denetim raporları.
İncele →Sağlık ve İlaçHasta verisinin şifreli saklanması ve her erişimin kayıt altına alınması.
İncele →Bu hizmette kullandığımız teknolojiler
Bu hizmetin kavramları
- Backup-as-a-Service (BaaS)
- Yedeklemenin hizmet olarak alınması.
- Yedekleme
- Verinin kaybolma ve bozulmaya karşı ayrı bir kopyasının alınması.
Bu sayfada geçen teknik terimlerin ne anlama geldiğini burada bulabilirsiniz. Tanımlar Eclit'in kendi teknoloji sözlüğünden alınmıştır; her terim, sözlükteki tam açıklamasına bağlanır.
Teknoloji sözlüğünün tamamı →Bilgi Merkezi
Teknoloji operasyonları ve yönetimi üzerine yazdıklarımızı burada topladık.
Yedekleme (Backup) Nedir? Türleri ve 3-2-1 Kuralı
6 dk okumaNesne Depolama (Object Storage) Nedir? Blok ve Dosya Depolamadan Farkı
6 dk okumaYedeğiniz Var ama Geri Dönebiliyor musunuz? Veeam, Zerto ve Kurtarma Açığı
3 dk okumaZerto ve Veeam Karşılaştırması: Güçlü ve Zayıf Yönleriyle
5 dk okumaRPO ve RTO Nasıl Hesaplanır? Tahminle Değil, Yöntemle
3 dk okumaVeeam'e Başlangıç: İlk Yedekleme İşinizi Doğru Kurmak
3 dk okumaZerto'ya Başlangıç: İlk Virtual Protection Group'unuz
4 dk okumaVeeam ve Zerto Nasıl Öğrenilir? Sertifika Yolları ve Gerçekçi Çalışma Planı
3 dk okumaFelaket Kurtarma (Disaster Recovery) Nedir, Nasıl Planlanır?
7 dk okumaFelaket Kurtarma Merkezi (FKM) Nedir? Nasıl Kurulur, Kimler İçin Zorunlu?
7 dk okumaFidye Yazılımı (Ransomware) Nedir? Nasıl Korunulur?
7 dk okumaNAS Nedir? Ağa Bağlı Depolama ve SAN'dan Farkı
7 dk okumaRAID Nedir? RAID 0, 1, 5, 6 ve 10 Farkları
7 dk okumaDRaaS Nedir? Hizmet Olarak Felaket Kurtarma Nasıl Çalışır?
8 dk okumaBaaS (Backup as a Service) Nedir? Hizmet Olarak Yedekleme
8 dk okuma01Backup as a Service (BaaS) nedir ve yedeklemeyi devrettiğinizde neler dahil olur?
Backup as a Service (BaaS), yedekleme, replikasyon ve geri yükleme operasyonunun tek elden bir hizmet sağlayıcıya devredildiği yönetilen yedekleme modelidir. Eclit'te her sistemin koruma politikası bir RPO hedefine bağlanır, yedek deposu değiştirilemez (immutable) saklamayla korunur ve rastgele seçilen bir yedekten düzenli olarak gerçek geri yükleme yapılıp süresi ölçülür. Başarısız yedekleme işi uyarıya döner; kapsam dışında kalan yeni sunucu raporda görünür. Saklama yeri sizinle birlikte belirlenip sözleşmeye yazılır; veri yerelliği gereksiniminiz varsa yedekler Türkiye'deki veri merkezlerinde kalır. Mevcut Veeam, Commvault, NetWorker ya da Rubrik kurulumunuzla da çalışırız.
02RPO ve RTO hedeflerimizi nasıl belirliyorsunuz?
İş etkisi analiziyle başlıyoruz; hedefler ürünün kapasitesine göre değil işin ihtiyacına göre çıkıyor.
Analiz iki soru soruyor: bu sistem ne kadar süre durabilir (RTO), ve ne kadar veri kaybı kabul edilebilir (RPO). Sorular teknik ekibe değil, o sistemi kullanan iş birimine soruluyor, çünkü ikisinin de cevabı ticari.
Çıkan hedefler sistem sistem yazılıyor, ve burada katmanlama şart: ödeme alan sistemle iç raporlama aracı aynı hedefi taşımak zorunda değil. Hepsini en agresif hedefe çekmek, bütçenin büyük kısmını düşük öncelikli iş yüklerine harcamak oluyor.
Hedefler belirlendikten sonra yöntem seçiliyor: günlük RPO periyodik yedeklemeyle, saatlik RPO sık snapshot ya da günlük tabanlı kurtarmayla, dakikalık RPO çoğaltmayla karşılanıyor. Her adımın maliyeti farklı ve karar o maliyet görünürken veriliyor.
03Yedeklerin geri dönebildiğini nasıl kanıtlıyorsunuz?
Düzenli kurtarma tatbikatlarıyla. Yedeğin alınmış olması geri dönebileceği anlamına gelmiyor.
Bir yedek işi "başarılı" raporu verirken de bozuk olabiliyor: eksik bir veritabanı dosyası, tutarsız bir snapshot, kurtarma sırasında gereken ama yedeklenmemiş bir yapılandırma dosyası. Bunlar ancak geri dönmeyi deneyince görülüyor.
Tatbikatta izole bir ortama gerçekten geri dönülüyor: veri açılıyor, uygulama başlatılıyor, bütünlük kontrol ediliyor, geçen süre ölçülüyor. Ölçülen süre hedefle karşılaştırılıyor ve fark rapora yazılıyor.
Rapor sizde kalıyor, ve iki işe yarıyor: denetimde kurtarmanın test edildiğinin kanıtı oluyor, ve bir sonraki tatbikatın gündemini belirliyor. Zaman içinde biriken raporlar ayrıca bir eğilim gösteriyor; kurtarma süresi uzuyorsa ortam plandan uzaklaşıyor demektir.
04Fidye yazılımına karşı yedekler nasıl korunuyor?
İki mekanizma birlikte çalışıyor, ve tek başına hiçbiri yeterli değil.
Değiştirilemez (immutable) saklama. Yazıldıktan sonra belirlenen süre boyunca hiçbir hesabın (yönetici hesabı dahil) silemediği ya da değiştiremediği kopya. Süre, bir saldırının fark edilmesi için gereken süreden uzun seçiliyor.
Kimlik ayrıştırması. Yedekleme altyapısının kimlik doğrulaması üretim dizin hizmetinden bağımsız yapılıyor. Bu olmadığında, üretimde ele geçirilen bir yönetici hesabı doğrudan yedeklere de erişiyor; ve saldırganın ilk yaptığı iş bu.
Bugünkü fidye yazılımı ortama girdiği anda şifrelemiyor; haftalarca sessiz kalıp önce yedekleme altyapısını arıyor. Bu yüzden kurtarma noktası da farklı seçiliyor: saldırının tespit edildiği ana göre değil, bulaşmanın başladığı ana göre. Aradaki fark genellikle günlerdir ve bu, temiz bir noktaya dönebilmek için yeterli geçmişin saklanması gerektiği anlamına geliyor.
05Yedekler nerede saklanıyor, yurt dışına çıkıyor mu?
Saklama yeri sizinle birlikte belirleniyor ve sözleşmede yazılı hâle geliyor.
Veri yerelliği gereksiniminiz varsa yedekler Türkiye'deki veri merkezlerinde kalıyor; ikincil kopyanın konumu da aynı şekilde tanımlanıyor. Gereksinim yoksa konum, kurtarma hızı ve maliyet dengesine göre seçiliyor.
Burada sorulması gereken ve çoğu zaman atlanan bir ayrıntı var: yedeğin kendisi kadar, yedekleme sisteminin ÜST VERİSİ de bir konumda duruyor: hangi dosya ne zaman yedeklendi, hangi sunucu hangi işe ait. Bazı bulut tabanlı yedekleme ürünlerinde bu üst veri sağlayıcının merkezî sisteminde tutuluyor.
Ayrıca en az iki farklı konumda kopya tutuluyor: aynı tesiste duran iki kopya, o tesisi etkileyen bir olayda tek kopyadır.
06Mevcut yedekleme ürünümüzle çalışıyor musunuz?
Evet. Veeam, Commvault, NetWorker, Rubrik ve yerleşik hypervisor araçlarıyla çalışıyoruz.
Ürün değişikliği ancak mevcut ürün hedeflerinizi karşılayamıyorsa gündeme geliyor, o zaman da gerekçesiyle birlikte. Bir yedekleme ürününü değiştirmek, yalnızca yazılımı değiştirmek değil: eski yedeklerin saklama süresi boyunca eski ürünün de ayakta tutulması gerekiyor, yani bir süre iki sistem birden işletiliyor. Bu maliyet baştan hesaba katılmadığında geçiş beklenenden pahalı çıkıyor.
Devralma sırasında önce mevcut kurulumun ne yaptığı çıkarılıyor: hangi işler hangi sıklıkla çalışıyor, hangi sistemler kapsam dışı kalmış, saklama süreleri ne. Kapsam dışında kalmış bir sistem bulmak, devralmaların neredeyse tamamında karşılaşılan bir durum.
073-2-1 kuralı hâlâ geçerli mi?
Temeli geçerli, ama fidye yazılımı çağında eksik kalıyor.
Klasik kural şunu söylüyor: verinin üç kopyası, iki farklı ortamda, biri saha dışında. Amacı donanım arızası ve fiziksel felaket. Bu iki riske karşı hâlâ doğru.
Eksik kalan yer, saldırganın kopyaların hepsine erişebilmesi durumu. Üç kopya da aynı ağdan ulaşılabiliyorsa ve aynı kimlik altyapısıyla yetkilendiriliyorsa, saldırgan için tek kopya demektir.
Bu yüzden kural genellikle şöyle genişletiliyor: kopyalardan biri değiştirilemez olmalı, ve biri çevrimdışı ya da mantıksal olarak ayrık olmalı. Yani üç kopya, iki ortam, biri saha dışı, biri değiştirilemez, sıfır doğrulanmamış geri dönüş.
Son madde en çok atlanan: doğrulanmamış bir yedek, sayılmayan bir kopyadır.
08Yedekleme performansı üretimi yavaşlatır mı?
Yanlış yapılandırılmışsa evet, ve bu genellikle pencere sorunudur.
Yedekleme, diskten okuma ve ağdan gönderme demek; ikisi de üretim iş yüküyle aynı kaynakları kullanıyor. Yedekleme penceresi iş saatlerine taştığında ya da veri hacmi pencereye sığmayacak kadar büyüdüğünde etki hissediliyor.
Çözüm sırası şu. Önce artımlı yedekleme: her seferinde tam kopya değil, yalnızca değişen bloklar. Sonra snapshot tabanlı yöntem: kopyalama, üretimin devam ettiği bir görüntü üzerinden yapılıyor. Sonra bant genişliği sınırlama: yedekleme trafiğine tavan konuyor. En son, gerçekten gerekiyorsa, ayrı bir yedekleme ağı.
İzlenmesi gereken sayı yedekleme süresi değil, sürenin pencereye oranı. Süre penceresinin %80'ini geçtiğinde bu bir uyarı: veri büyümeye devam ediyor ve birkaç ay içinde pencere taşacak.
09Yedekleri ne kadar süre saklamalıyız?
Üç ayrı gereksinim aynı anda cevaplanıyor ve en uzunu belirleyici oluyor.
Operasyonel gereksinim: yanlışlıkla silinen bir dosyayı geri getirmek için genellikle birkaç hafta yetiyor. Silmenin fark edilme süresi bunu belirliyor.
Fidye yazılımı gereksinimi: bulaşmanın başlangıcına dönebilmek için daha uzun geçmiş gerekiyor, çünkü tespit haftalar sonra oluyor.
Yasal ve sözleşmesel gereksinim: mevzuatın ya da müşteri sözleşmelerinin öngördüğü saklama süresi. Bu genellikle en uzunu ve tartışmaya kapalı olanı.
Bunlar tek bir saklama politikasına dönüşüyor: günlük yedekler kısa süre, haftalık ve aylık kopyalar daha uzun, yıllık arşiv en uzun. Buna kademeli saklama deniyor ve maliyeti kontrol altında tutan şey bu; her günlük yedeği yedi yıl saklamak hem gereksiz hem pahalı.
Saklama süresinin bir de ters yüzü var: KVKK kapsamında gereğinden uzun tutulan kişisel veri, kendisi bir bulguya dönüşüyor.
10Yedekten dönmek ne kadar sürüyor?
Veri hacmine değil, yönteme ve hazırlığa bağlı; ve bu ayrım tahminlerin çoğunun neden tutmadığını açıklıyor.
Klasik yedekten geri dönmede veri ağ üzerinden hedef sisteme kopyalanıyor; süre doğrudan hacimle ve bant genişliğiyle orantılı. Terabaytlar mertebesinde bu saatler demek.
Anlık kurtarma yönteminde ise sanal makine doğrudan yedekleme deposu üzerinden başlatılıyor ve veri arka planda taşınıyor. Sistem dakikalar içinde ayakta oluyor, performansı bir süre düşük kalıyor. Kritik sistemlerde tercih edilen yöntem bu.
Ama asıl süreyi belirleyen genellikle kopyalama değil, hazırlık: hedef ortamın var olması, ağın hazır olması, kimin ne zaman onay vereceğinin bilinmesi. Hazırlık yapılmamışsa "iki saatlik kurtarma" gerçekte yarım gün sürüyor, ve o farkı ancak tatbikat gösteriyor.
Nereden başlayacağınızı birlikte çıkaralım
İki hafta içinde neyin çalıştığını, neyin risk taşıdığını ve önceliklendirilmiş bir yol haritasını yazılı veriyoruz.
Görüşme talep edin